Computer, Network & Information Security
février 2nd, 2011
Les 5 règles d’or du RSSI au chômage
Les décalogues et autres recettes miracle n’ont généralement que le mérite d’amuser le lecteur et d’offrir à leur auteur un moyen de remplir ces satanés « 2000 signes de trous qu’il faut remplir avant midi, coco, sinon on boucle avec une page blanche ». Mais ces 5 « recettes du responsable sécu en recherche d’emploi » tranchent par rapport à l’habitude. Bon sens et distanciation, pourrait-on résumer. Car les chasseurs de tête et les employeurs potentiels sont totalement hermétiques aux titres de noblesse (certifications, connaissances et autres preuves de geekitude) des hommes de l’art. « Soyez une personne avant que d’être un professionnel de la sécurité », « imposez votre marque » en montrant une attitude conforme aux attentes des gens des branches business, « vendez ce que vous avez accompli plus que votre expérience acquise, afin de vous distinguer de vos homologues », « n’exagérez pas » et « recherchez vous un guide qui connaisse les règles du milieu vers lequel vous vous orientez » énumère Joan Goodchild, auteur de l’article. Les exemples donnés au fil de l’article sont fournis par un recruteur spécialisé dans le secteur de la sécurité dont le nom, Jeff Snyder, le prédisposait à ce genre de travail …
…. Et crack la souris !
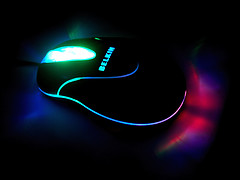
Une photo (même très sombre) vaut mieux qu’un long discours. StenoPlasma, sur ExploitDevelopment.com, montre comment il a pu intégrer 16 Go de stockage, une clef WiFi Atheros et un hub usb dans le boîtier d’une souris… tout en faisant en sorte que le périphérique continue de fonctionner normalement. La chose n’as strictement rien de compliqué à tel point que la qualification de « hack » est presque superlative. Mais ce petit bricolage montre combien il est aisé de camoufler des périphériques destinés à extraire des données de manière discrète ou faire démarrer une machine sur un système embarqué. Cette approche assez simple peut être améliorée avec d’autres extensions : microcontroleur avec port USB (il en existe des centaines tous plus rapides les uns que les autres), caméra-espion (souris, tu es filmé), Bluesnarfer embarqué (codename « les vacances de Monsieur Mulot »), keylogger invisible (touche-rat, touchera pas) et ainsi de suite. Il manque toutefois un peu de place pour y concentrer la puissance de calcul nécessaire à un Metasploit ou un Aircrack autonome.
Vulnérabilité MHTML dans Windows
Le blog du MSRC (cellule sécurité de Microsoft) signale, au fil d’un billet, d’une mesure de contournement et d’un bulletin d’alerte, l’existence d’une faille MHTML pouvant faire l’objet d’une attaque en cross-site scripting. Secunia précise que le niveau de dangerosité n’est pas particulièrement élevé, mais que le défaut a fait l’objet d’une publication en Chine. Le problème semble affecter toutes les éditions encore maintenues par Microsoft, de Windows XP à 2008R2/64, édition Itanium comprise.